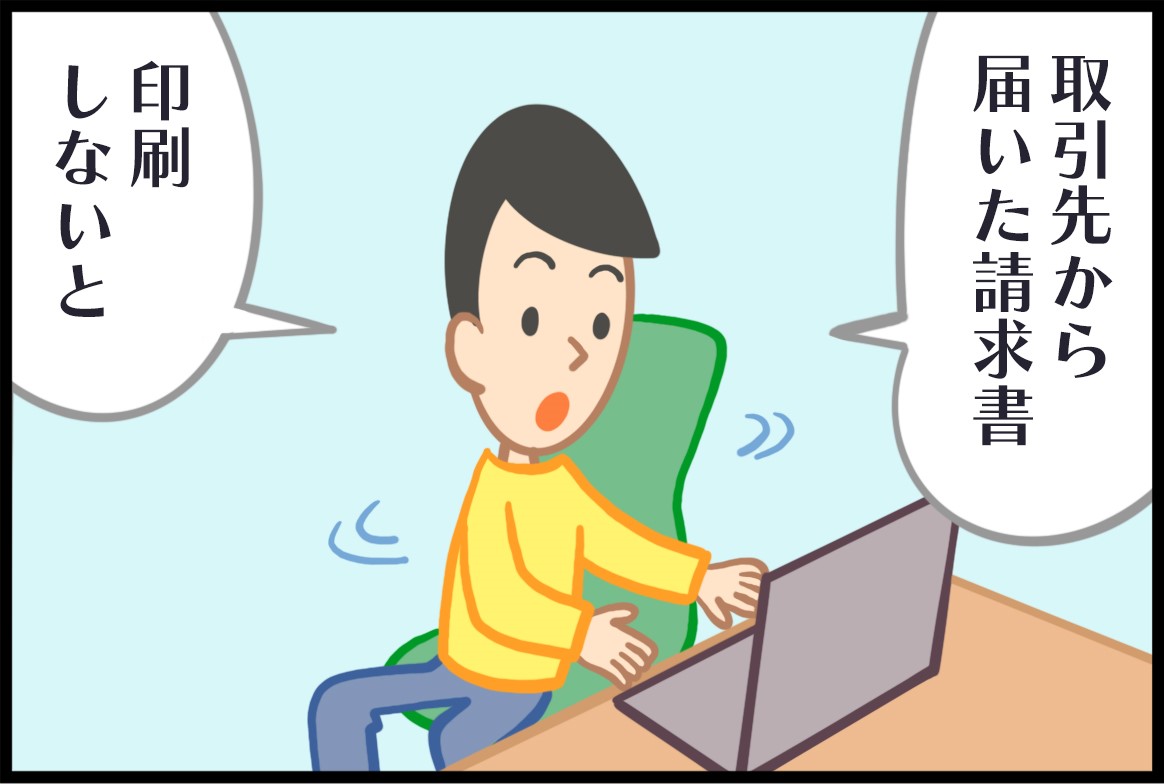
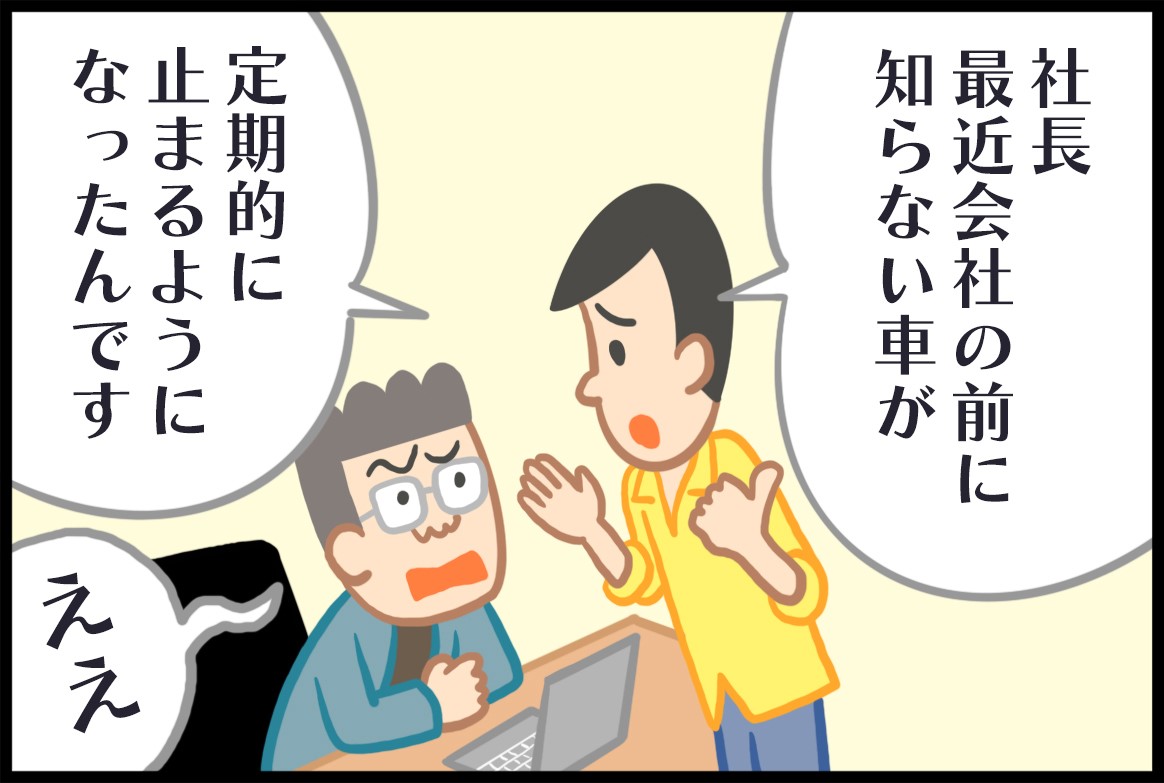
オフィスあるある4コマ(第66回)
突然現れた不審な車
オフィスのネットワークには、いつの間にか多くの機器がつながっている。動いているうちは問題なく見えても、見えないところでリスクは積み重なっていく。人の体と同じように、ネットワークにも定期的な「健康診断」が要る。どんな診断があり、自社には何が合うのか。外部に頼る選択肢も含めて紹介する。
業務にITが欠かせなくなり、オフィスには多くの機器が並ぶ。パソコンとプリンターだけだった頃なら、パソコンに詳しい社長や社員が管理すれば事足りた。しかし現在は、パソコンやサーバー、NAS(ネットワーク接続ストレージ)、複合機に加え、ネットワークカメラやIoT機器、スマートフォンなどが有線やWi-Fiで接続されている。クラウドサービスやテレワークの普及によって、ネットワークの社内外の境界も曖昧になってきた。
こうした状況でネットワークが止まったり調子が悪くなったりすると、業務に大きな影響がある。一方、ネットワークは縁の下の力持ちであり、「動いていれば問題ない」と考えられやすい。担当者が日頃から接続機器を含めた状況を把握し、管理し続けるのは難しい。
しかも、点検を続けられる体制がある企業は多くない。独立行政法人情報処理推進機構(IPA)が2025年5月に報告した中小企業4191社を対象にした調査結果によると、情報セキュリティの専門部署がある企業は9.3%にとどまる。専門部署を持つ企業はわずかに増えた一方で、兼務の担当者を任命している企業は減り、組織的な対策を採らずに各自の対応へ任せる企業が増えている。IPAは、約7割の企業で組織的なセキュリティ体制が整っていないと指摘する。
人がいないというより、続ける仕組みがない。目の前のシステム導入やヘルプデスク、トラブル対応に追われれば、ネットワークやITシステム全体の定期的な点検は、どうしても後回しになる。
しかし、ネットワークが動いている間にも、見えない負荷やセキュリティの弱点は積み重なっていく。「通信がなんだか遅くなっている」――そう感じた経験はないだろうか。心当たりがあるなら、次のような状況が隠れているかもしれない。
・退職者や異動者に付与したネットワークや各種サービスへのアクセス権が、そのまま残っている
・誰も把握していないデバイスやクラウドサービスが業務で使われている(いわゆるシャドーITだ)
・前任の担当者にしか分からないネットワーク設定が残っている
いずれも、現在の管理者の目が届いていない領域だ。見えないところで、ネットワークに無駄な負荷をかけ、セキュリティの弱点につながるリスクが潜んでいる。
これは大げさな話ではない。IPAが2026年1月29日に公表した「情報セキュリティ10大脅威 2026」を見てみよう。その組織編では、4位に「システムの脆弱性を悪用した攻撃」、7位に「内部不正による情報漏えい等」が挙がっている。外から狙われる弱点だけでなく、内側で管理が行き届かない部分も、脅威として位置づけられている。把握できていない機器や設定、そして権限は、そのどちらの入り口にもなり得る。
ネットワークにも、問題が表面化する前に現状をつかむ仕組みが要る。いわば「ネットワークの健康診断」だ。
ネットワークの健康診断とは、社内のネットワークにつながっている機器と設定、利用状況をまとめて洗い出し、問題が表面化する前にリスクの兆候を見つける取り組みをさす。
考え方は、人の健康診断と同じだ。企業には労働安全衛生法に基づき、常時使用する労働者に対して1年以内ごとに1回、定期健康診断の実施が義務付けられている。健康診断では、自覚症状のない病気やその予備群を広く調べ、異常やリスクの兆候が見つかれば精密検査に進む。ネットワークも同様に、接続されている機器や設定状態を広く調べ、セキュリティの弱点が見つかれば詳細な調査や対策へ進む。
ただし、ネットワークの管理・監視の方法は企業によってさまざまだ。社員数や拠点の数、つないでいる機器、クラウドサービスやテレワークの使い方、IT担当者の体制は企業ごとに異なる。Wi-Fi中心の小さなオフィスもあれば、複数の拠点をVPN(仮想プライベートネットワーク)で結び、自社でサーバーを運用する企業もある。
だからこそ、最初から全てを調べようと構える必要はない。人の健康診断に、基本の健診に加えて気になる部位を詳しく調べるオプション検査があるように、自社の使い方や気になる「症状」に合わせて診断を選べばよい。ネットワーク診断には、主に次のような種類がある。
表1 主なネットワーク診断の種類
| 診断の種類 | 調べること | こんな時にお勧め |
|---|---|---|
| 現状把握(IT資産・構成の可視化) | ルーター、スイッチ、無線LANアクセスポイント、サーバー、パソコンなど接続機器の洗い出し。ネットワーク構成図と機器一覧の整備。OSやソフトの更新状況、アカウントとアクセス権も確認する | 何がつながっているか分からない/担当者が替わった |
| 通信品質診断 | 通信速度や遅延、回線の使用量(帯域)を測り、どの機器や処理に負荷がかかっているかを調べる | 「通信がなんだか遅い」「時間帯によってつながりにくい」と感じる |
| 無線LAN(Wi-Fi)診断 | 電波の強さや届く範囲、電波の干渉、アクセスポイントごとの接続台数、暗号化などの設定を調べる | 席や会議室によってWi-Fiがつながりにくい/Wi-Fiにつなぐ機器が増えた |
| 脆弱性診断 | サーバーやルーター、ファイアウォール、VPN機器などに疑似的なアクセスを行い、不要なポートや古いソフトウエア、設定の不備といった弱点を見つける | 外部からアクセスできるサーバーやVPN機器がある/機器の更新が後回しになっている |
| 通信・ログの調査 | 一定期間、通信やログを記録・分析し、不審な通信や把握していない端末・サービスの利用、使われていないはずのアカウントの利用がないかを確かめる | シャドーITや内部不正が気になる |
| ペネトレーションテスト (侵入テスト) |
実際の攻撃を想定したシナリオで侵入を試み、どこまで入り込まれるか、対策が機能しているかを確かめる | 一通りの対策を済ませ、その効果を確かめたい |
出典:編集部作成
どれから始めるか迷ったら、まずは現状把握だ。何がつながっているか分からなければ、どこを詳しく調べるべきかも決められない。退職者や異動者に残ったアクセス権、使われていないアカウント、誰も把握していない機器などは、この段階で初めて表に出てくることが多い。
その上で、気になる症状に合わせて診断を追加していこう。「通信が遅い」と感じるなら通信品質診断や無線LAN診断、外部からアクセスできるサーバーやVPN機器を使っているなら脆弱性診断、といった具合だ。脆弱性診断には、ツールで短時間・低コストに広く調べる方法と、専門家が手作業で細かく調べる方法がある。対象の重要度や予算に応じて選び分けるとよい。
接続機器の洗い出しや通信速度の測定などは、市販や無料のツールを使えば自社でも試せる。一方、脆弱性診断やペネトレーションテストは、やり方を誤ると機器やサービスに負荷をかけかねないため、専門の事業者に依頼するのが安心だ。併せて、トラブル発生時の連絡先や対応の手順も確認しておこう。
ネットワークの状態は、人事異動や設定変更、新しい機器やサービスの導入、サイバー攻撃手法の変化などによって常に変わる。一度の診断で終わらせず、IT資産とセキュリティリスクを定期的に確認し、優先順位を付けて改善する仕組みが求められる。
もっとも、個々のリスクを1つずつつぶしていく話は、本サイトの連載「そのままで大丈夫? 仕事の見落としリスク辞典」でも取り上げてきた。野良Wi-Fiへの接続も、複合機の初期設定の放置も、それぞれに手当ての方法がある。ただ、そうした個別の対策をいくら積み重ねても、何が社内につながっているかを把握していなければ、どこに手を打つべきかを決められない。一つひとつをつぶすより、全体を定期的に見渡す仕組みを持つほうが先だ。
そうは言っても、こうした作業をすべて自社で担うのは、中小企業には荷が重い。まずは回線やネットワーク機器を提供している事業者などの協力を仰ぎ、現状把握と可視化をするだけでも、潜んでいたリスクへの対策につながる。
健康状態を定期的に確認していくなら、外部の専門家に頼る方法も選択肢に挙がる。例えば、IT環境を調査して保守の手順を整えるところから始めるサービスがある。パソコンのハードウエアやソフトウエアの情報を集めてIT資産を一覧で見えるようにし、アプリや外部記憶装置の利用状況、操作ログまで継続して確認していく。気になる挙動を検知したらビジネスチャットで通知する仕組みや、電話やリモート操作で相談できるヘルプデスクを備えるものもある。
社内に専任者を置けなくても、外部の専門スタッフと組めば、点検を続ける体制はつくれる。自社だけでは手が回らないIT環境の現状把握と継続的な管理を、外に預けるという考え方だ。
まずは自社に合ったネットワーク診断を1つ、試してみてはいかがだろうか。もちろん、ご自身の健康診断もお忘れなく。
※掲載している情報は、記事執筆時点のものです
執筆=岩元 直久
【MT】
強い会社の着眼点